
Linux-Arbeitsplätze in einer Organisation zu verwalten, bedeutet weit mehr, als vorinstallierte Laptops auszugeben. Moderne IT-Abteilungen benötigen ein automatisiertes und planbares Lifecycle-Management: von der automatisierten Bereitstellung und kontrollierten Softwareverteilung über die Einhaltung von Sicherheitsvorgaben bis hin zu zuverlässigen Update-Prozessen. Die wichtigsten Gründe für den Umstieg auf Linux statt proprietärer Desktop-Betriebssysteme sind meist eine höhere Produktivität in der Softwareentwicklung und digitale Souveränität.
Zum einen setzen Entwicklungsteams zunehmend auf Linux-Laptops mit nativem Betriebssystem, beispielsweise Ubuntu. So vermeiden sie die Leistungseinbußen virtueller Maschinen. Zum anderen benötigen öffentliche Verwaltungen in Europa und sicherheitsbewusste Unternehmen souveräne, standardisierte Open-Source-Arbeitsplätze. Diese sollen die Abhängigkeit von einzelnen Anbietern vermeiden und zugleich Sicherheits- und Compliance-Anforderungen erfüllen.
Ein möglicher Ansatz für ein manipulationssicheres Betriebssystem, das vor versehentlichen Änderungen an der Systemkonfiguration schützt, ist ein containerisiertes Betriebssystemmodell auf Basis von bootc (bootable containers). Die EUOS-Initiative hat einen Proof of Concept entwickelt, der dieses Konzept einschließlich Orchestrierung und Identitätsmanagement demonstriert.
Einen neuen Laptop bereitzustellen, ist einfach. Ihn über die nächsten drei Jahre sicher, regelkonform und zuverlässig funktionsfähig zu halten, stellt IT-Teams dagegen oft vor größere Herausforderungen. Laptops wechseln zwischen Unternehmensnetzwerken, dem WLAN im Homeoffice und Offline-Umgebungen. Sie haben keine dauerhaft gleichbleibenden IP-Adressen und kommen in sehr unterschiedlichen Einsatzszenarien zum Einsatz.
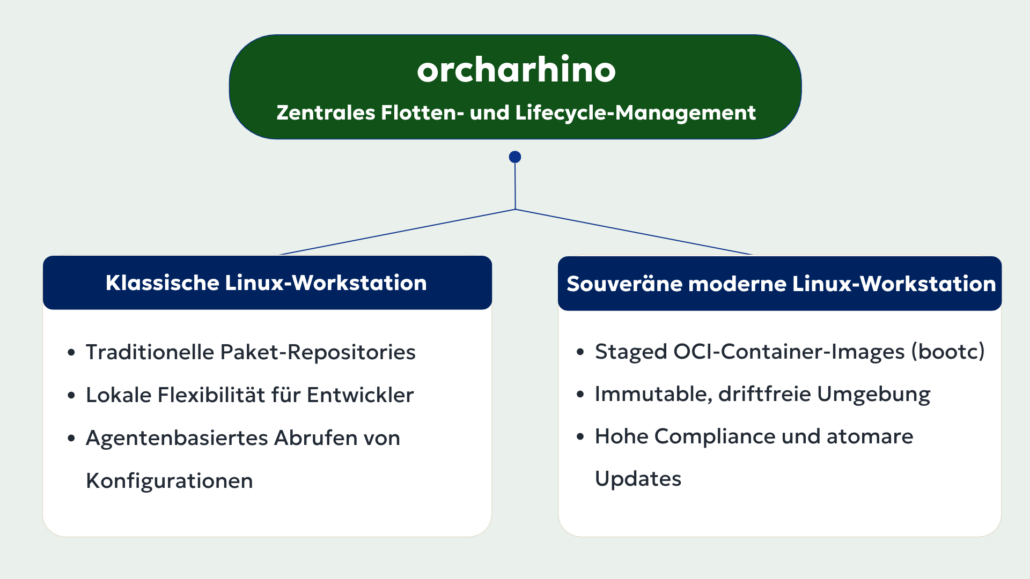
Grundsätzlich gibt es dafür zwei Ansätze: das klassische, paketbasierte Modell und das containerisierte Betriebssystemmodell auf Basis von bootc. Beide lassen sich zentral mit orcharhino verwalten.
Zwei Wege zum Linux-Desktop: die Unterschiede
Für die Architektur der Verwaltung von Linux-Desktops bzw. Linux-Laptops können IT-Verantwortliche zwischen zwei Ansätzen wählen.
1. Das klassische Modell (zum Beispiel Ubuntu-Workstations)
Dieser Ansatz ist den meisten IT-Fachleuten vertraut. Das Betriebssystem setzt sich aus Tausenden einzelner Softwarepakete zusammen.
- Funktionsweise: Ein automatisiertes Installationsprogramm richtet das Basissystem ein. Danach werden spezielle Pakete – beispielsweise ein Webbrowser, ein Entwicklerwerkzeug oder ein Sicherheitspatch – unabhängig voneinander aktualisiert oder hinzugefügt.
- Vorteile: Das Modell bietet ein hohes Maß an Flexibilität. Entwicklerinnen und Entwickler sowie technische Fachkräfte können benötigte Werkzeuge installieren, Einstellungen anpassen und ihre Arbeitsumgebung auf die Anforderungen ihrer Projekte zuschneiden.
- Herausforderung: Da Pakete auf jedem Gerät einzeln aktualisiert werden, können sich Systeme mit der Zeit voneinander unterscheiden. Ein Update, das auf Laptop A problemlos funktioniert, kann auf Laptop B zu Konflikten mit anderen Paketen führen.
2. Das containerisierte Betriebssystemmodell: bootc und immutable Desktops (zum Beispiel EUOS)
Um Konfigurationsabweichungen zu vermeiden und die Einhaltung von Vorgaben sicherzustellen, nutzt die Linux-Welt ein Konzept aus modernen Cloud-Architekturen: bootfähige Container, kurz bootc.
- Was ist bootc? Statt Hunderte einzelner Pakete auf einem Laptop zu installieren, wird das Betriebssystem inklusive Applikationen als ein vollständiges, versioniertes Container-Image bereitgestellt. Die Technologie dahinter heißt
bootc(bootable containers). - Unveränderlichkeit und Schutz im Nur-Lese-Betrieb: Das Kernbetriebssystem des Laptops ist schreibgeschützt. Benutzer und Hintergrundprozesse können Systemdateien daher nicht versehentlich verändern oder beschädigen.
- Atomare Updates: Updates ersetzen das Betriebssystem-Image als Ganzes, statt einzelne Pakete auszutauschen. Schlägt ein Update fehl, kann das Gerät automatisch auf den vorherigen, funktionierenden Systemzustand zurücksetzen. So lässt sich verhindern, dass ein Gerät während eines Update-Vorgangs in einem nicht startfähigen Zustand zurückbleibt.
- Warum das wichtig ist: Für souveräne IT-Arbeitsplätze in der öffentlichen Verwaltung, wie sie die EUOS-Initiative anstrebt, löst dieser Ansatz eine zentrale Herausforderung der Systemarchitektur. Hunderte oder Tausende Verwaltungs-Laptops an unterschiedlichen Standorten lassen sich damit einheitlich konfigurieren, gegen Manipulation absichern und einfacher auditieren.
Eine zentrale Verwaltung für beide Welten
Beide Ansätze erfordern eine zentrale Verwaltung. Organisationen, die sowohl flexible Ubuntu-Geräte für Entwicklungsteams als auch gesperrte bootc-Geräte für die Verwaltung benötigen, müssen dafür weder zwei getrennte Toolchains pflegen noch einen entsprechend höheren Betriebsaufwand in Kauf nehmen.
Mit orcharhino verwalten sie klassische Entwickler-Workstations und moderne, souveräne Desktops über eine gemeinsame Enterprise-Plattform für das Lifecycle-Management.
Drei Kernfunktionen für das Workstation-Management mit orcharhino
1. Automatisierte Inbetriebnahme von Hardware (Zero-Touch-Provisionierung)
Laptops manuell per USB-Stick einzurichten, ist zeitaufwendig, fehleranfällig und schwer skalierbar.
Mit der Discovery-basierten Provisionierung von orcharhino läuft der Prozess automatisiert ab:
- Ein neuer Laptop startet nach dem Anschluss ans Netzwerk in einer sicheren, schlanken Discovery-Umgebung.
- orcharhino erfasst automatisch die Hardwaredaten des Geräts, darunter Seriennummer, MAC-Adresse, Prozessor und Festplattengröße.
- Anhand vordefinierter Organisationsregeln startet orcharhino die passende Bereitstellung:
- Ein Entwickler-Laptop erhält automatisch das vorgesehene Betriebssystem und die konfigurierte Festplattenverschlüsselung.
- Auf einem Verwaltungsarbeitsplatz wird das standardisierte bootc-Image direkt auf das Laufwerk geschrieben.
Im Idealfall müssen IT-Mitarbeitende den Laptop nur auspacken und ans Netzwerk anschließen. Die anschließende Einrichtung läuft automatisiert ab. So verkürzt sich die Bereitstellungszeit von mehreren Stunden auf wenige Minuten.
2. Kontrollierte Softwareversorgung und Patch-Management
Betriebssysteme sollten Updates nicht ungeprüft direkt aus dem öffentlichen Internet beziehen. Das kann zu Sicherheitsvorfällen und unerwarteten Ausfällen führen.
orcharhino übernimmt die Rolle einer zentralen, kontrollierten Bezugs- und Verteilstelle für Software:
- Klassische Systeme: orcharhino synchronisiert externe Paketquellen, etwa Ubuntu-Repositories, in interne Repositories. IT-Administratoren können Updates zunächst in einer Testumgebung prüfen und anschließend für produktive Laptops freigeben.
- bootc-Systeme: orcharhino verwaltet die zugrunde liegenden Container-Registries. Neue Betriebssystem-Images werden kontrolliert durch die verschiedenen Umgebungen befördert:
Entwicklung → Test → Produktion.
So ist nachvollziehbar, welcher Patch-Stand beziehungsweise welches Betriebssystem-Image zu einem bestimmten Zeitpunkt auf einem Gerät installiert war.
3. Mobile Geräte verwalten – auch außerhalb des Unternehmensnetzwerks
Laptops sind nicht wie stationären Server im Rechenzentrum. Sie wechseln zwischen Unternehmensnetzwerken, Homeoffice und öffentlichen WLANs – und sind mitunter mehrere Tage offline.
Herkömmliche Managementlösungen, die auf eingehende Verbindungen zu den Geräten angewiesen sind, funktionieren oft nicht zuverlässig, wenn Laptops hinter Heimroutern mit dynamischen IP-Adressen betrieben werden. orcharhino setzt stattdessen auf ein agentenbasiertes Modell:
- Sobald ein Laptop eine Verbindung zum Internet oder zum Unternehmens-VPN herstellt, meldet sich der lokale Management-Agent bei orcharhino.
- Der Agent ruft ausstehende Konfigurationsänderungen und Sicherheitsrichtlinien ab, etwa Vorgaben auf Basis von CIS-Benchmarks oder BSI-Standards. Außerdem kann er im Hintergrund den Download der nächsten verifizierten bootc-Image-Version anstoßen.
So bleiben Geräte aktuell und erfüllen die geltenden Sicherheitsvorgaben, ohne dass Mitarbeitende dafür im Büro oder direkt mit dem Unternehmensnetzwerk verbunden sein müssen.
Warum sich das lohnt: klein anfangen und flexibel skalieren
Ein verbreiteter Irrtum ist, dass sich Lösungen für das zentrale Management von Unternehmensgeräten erst ab mehreren Tausend Endgeräten lohnen.
Tatsächlich bietet eine zentrale Client-Verwaltung auch bei kleineren Geräteflotten unmittelbare Vorteile:
- Einheitliche Arbeitsumgebungen von Anfang an: Das bekannte „Auf meinem Rechner funktioniert es“-Problem lässt sich in Entwicklungsteams reduzieren.
- Schnelle Wiederherstellung nach einem Geräteausfall: Wird ein Laptop beschädigt, kann ein Ersatzgerät in einem automatisierten Schritt mit dem gewünschten Systemzustand bereitgestellt werden.
- Eine Investition mit Zukunft: Organisationen können zunächst die Ubuntu-Laptops ihrer technischen Mitarbeitenden automatisiert verwalten. Wenn souveräne Initiativen wie EUOS weiter ausgearbeitet sind, lässt sich dieselbe orcharhino-Infrastruktur für moderne, imagebasierte Geräteflotten nutzen – ohne das Management-Backend auszutauschen.
Zusammenfassung
Linux auf dem Unternehmensdesktop entwickelt sich vom Nischenthema zum produktiven Einsatz. Treiber dieser Entwicklung sind sowohl Entwicklungsteams, die native Systemleistung benötigen, als auch Organisationen des öffentlichen Sektors, die mit Initiativen wie EUOS ihre digitale Souveränität stärken wollen. Entscheidend für den Erfolg ist ein automatisierter und zuverlässiger Betrieb.
orcharhino unterstützt sowohl klassische Linux-Distributionen auf Paketbasis als auch moderne, containerisierte Betriebssysteme auf Basis von bootc. So können Unternehmen flexible Entwicklergeräte und gesperrte, souveräne Desktops parallel verwalten – ohne eine zusätzliche Toolchain einführen zu müssen.
Planen Sie die Einführung von Linux-Workstations oder möchten Sie das Lifecycle-Management Ihrer Endgeräte modernisieren? Kontaktieren Sie unser Expertenteam oder vereinbaren Sie eine Live-Demonstration von orcharhino.
