Linux Patch Management – kontrolliert, reproduzierbar und automatisiert

Wenn Linux-Infrastrukturen wachsen, müssen Sicherheitslücken, Wartungsfenster und Compliance beherrschbar bleiben – ohne den produktiven Betrieb zu gefährden.

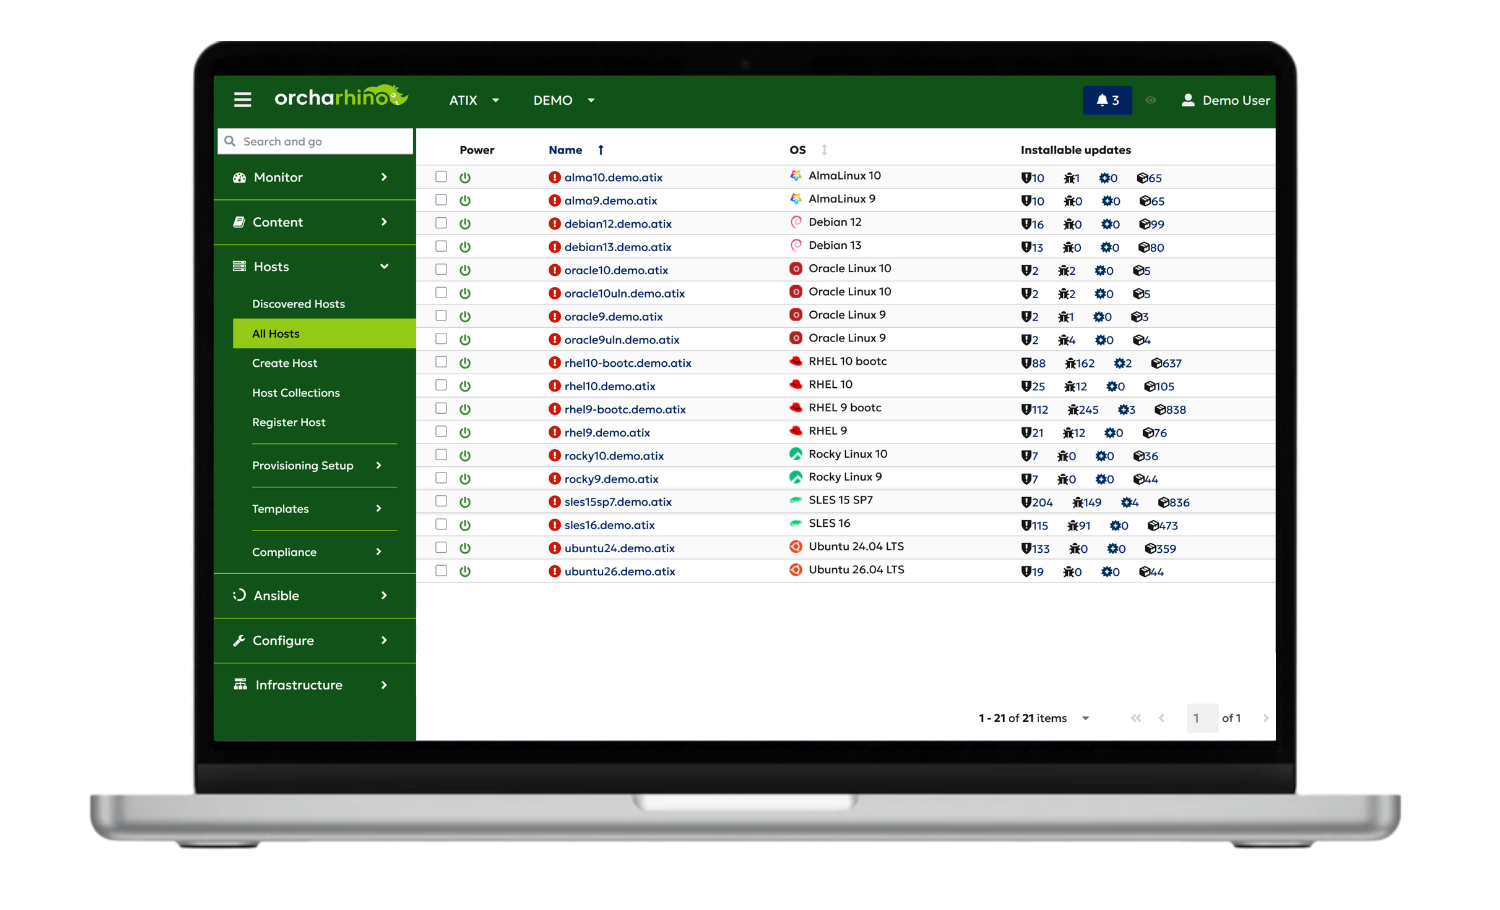
Mit der Patch Management Software orcharhino behalten IT-Teams und Infrastrukturverantwortliche heterogene Linux-Umgebungen unter Kontrolle.

  • Patch-Prozesse zentral steuern
  • Softwarestände reproduzierbar halten
  • Updates kontrolliert ausrollen

Was ist Linux Patch Management?

Linux Patch Management bezeichnet den kontrollierten Prozess, Sicherheitsupdates, Bugfixes und andere Softwareaktualisierungen auf Linux-Systemen bereitzustellen, zu testen, freizugeben und zu installieren. In komplexen IT-Umgebungen umfasst professionelles Patch Management zusätzlich die zentrale Verwaltung von Repositories, Paketständen, Wartungsfenstern und Patch-Status.

Warum stößt klassisches Patch Management heute an seine Grenzen?

Mit wachsenden Linux-Infrastrukturen steigen Aufwand, Komplexität und Sicherheitsdruck. Unterschiedliche Softwarestände, manuelle Prozesse und wachsender Abstimmungsbedarf machen Patch Management zunehmend aufwendig.

Mehr Systeme

weniger Transparenz

  • Patch-Stände müssen laufend erfasst und abgeglichen werden
  • Routinearbeiten erfordern zunehmend mehr Zeit

Mehrere Distributionen

zunehmende Komplexität

  • Repository- und Paketstände laufen auseinander
  • Erhöhte Prüf-, Test- und Abstimmungsaufwände

Mehr Sicherheitsdruck

mehr Handlungsdruck

  • Sicherheitslücken erfordern schnelle Reaktion
  • Compliance-Audits verlangen nachvollziehbare Patch- und Freigabeprozesse

Patch Management bedeutet heute deshalb weit mehr als das Installieren von Updates. Es geht darum, den gesamten Lebenszyklus von Softwarepaketen kontrolliert zu steuern.

Wie funktioniert Linux Patch Management mit orcharhino?

orcharhino bildet den Patch-Prozess durchgängig ab: Repository-Inhalte werden zentral verwaltet, versioniert, getestet, freigegeben und kontrolliert ausgerollt. Patch-Stände, Errata und CVEs bleiben dabei zentral dokumentiert und nachvollziehbar.

Counter 1 Streamline Icon: https://streamlinehq.com

Repositories

Paketinhalte werden zentral aus externen Repositories bezogen und verwaltet. 


Die angebundenen Systeme greifen auf kontrolliert bereitgestellte Inhalte statt direkt auf externe Quellen zu.

Counter 2 Streamline Icon: https://streamlinehq.com

Versionierung

Definierte Repository-Stände werden versioniert gespeichert. 


So lassen sich identische Softwarestände reproduzieren und nachvollziehen.

Counter 3 Streamline Icon: https://streamlinehq.com

Test & Staging

Updates werden vor dem produktiven Einsatz in Test- und Staging-Umgebungen validiert. 


Fehler und Inkompatibilitäten lassen sich dadurch frühzeitig erkennen.

Counter 4 Streamline Icon: https://streamlinehq.com

Freigaben

Neue Paketstände werden gezielt für definierte Systeme freigegeben.


Nachvollziehbare Freigabeprozesse schaffen Transparenz und Kontrolle.

Counter 5 Streamline Icon: https://streamlinehq.com

Rollout

Patches werden automatisiert zu festgelegten Zeitpunkten und innerhalb definierter Wartungsfenster ausgerollt. 


Das reduziert manuellen Aufwand im laufenden Betrieb.

Counter 6 Streamline Icon: https://streamlinehq.com

Dokumentation

Patch-Stände, Errata und CVEs werden zentral erfasst und ausgewertet. 


So bleiben Softwarestände für Audits, Compliance und weitere Maßnahmen nachvollziehbar.

Genau darin unterscheidet sich orcharhino von klassischen Patch-Lösungen: Nicht nur die Installation von Updates wird automatisiert – der gesamte Weg eines Softwarepakets wird kontrollierbar und reproduzierbar.

Die Vorteile auf einen Blick

Release Alert Streamline Icon: https://streamlinehq.com

schneller auf CVEs reagieren

Sicherheitslücken schneller schließen

Risiken für produktive Systeme reduzieren
Sync Saved Locally Streamline Icon: https://streamlinehq.com

Softwarestände reproduzierbar halten

Definierte Softwarestände reproduzierbar bereitstellen
Precision Manufacturing Streamline Icon: https://streamlinehq.com

manuellen Aufwand reduzieren

Wiederkehrende Patch- Prozesse automatisieren
Aufwand im Betrieb senken
Fact Check Streamline Icon: https://streamlinehq.com

Transparenz & Compliance stärken

Patch-Stände und Änderungen nachvollziehbar dokumentieren
Compliance-Anforderungen mit auditierbaren Prozessen unterstützen

Unternehmen setzen auf orcharhino

Sehen Sie orcharhino im Einsatz

Erleben Sie in einer persönlichen Demo, wie Sie Repositories, Softwarestände, Tests, Freigaben und Rollouts zentral steuern.

Was sollte eine Linux Patch Management Software leisten?

Eine professionelle Linux Patch Management Software sollte Updates zuverlässig ausrollen und Patch-Stände transparent machen. Sie sollte Sicherheitsupdates und CVEs sichtbar machen sowie definierte Softwarestände bereitstellen.
Kontrollierte Test-, Freigabe- und Rollout-Prozesse sorgen dabei für einen planbaren Betrieb.

Was orcharhino von klassischen Patch-Management-Lösungen unterscheidet

orcharhino verbindet Patch Management mit weiteren Funktionen des Infrastrukturmanagements. Die Lösung verbindet die Verwaltung von Repositories und
Softwareständen mit Provisioning Management, Configuration Management, Release- und Lifecycle-Management. So lassen sich Systeme, Konfigurationen und
Updates über durchgängige Prozesse zentral steuern.

Aspekt
Typischer Fokus klassischer Patch-Lösungen
orcharhino
Prozessumfang
Ausführung einzelner Schritte des Patch-Prozesses
steuert den gesamten Patch-Prozess
Repository-Steuerung
Nutzung verfügbarer Repository- und Paketstände
versioniert und kontrolliert Repositorystände
Softwarestände
Durchführung von Patch-Jobs
stellt reproduzierbare Softwarestände bereit
Pakete und Freigaben
Ausführung und Steuerung von Updates
ermöglicht zentrale Kontrolle über Pakete, Versionen und Freigaben
Linux-Distributionen
Patch-Prozesse distributionsbezogen
vereinheitlicht Prozesse über zahlreiche Linux-Distributionen hinweg

Prozessumfang

Klassische Patch-Lösungen
Ausführung einzelner Schritte des Patch-Prozesses
orcharhino
steuert den gesamten Patch-Prozess

Repository-Steuerung

Klassische Patch-Lösungen:
Nutzung verfügbarer Repository- und Paketstände
orcharhino
versioniert und kontrolliert Repositorystände

Softwarestände

Klassische Patch-Lösungen
Durchführung von Patch-Jobs
orcharhino
stellt reproduzierbare Softwarestände bereit

Pakete und Freigaben

Klassische Patch-Lösungen Ausführung und Steuerung von Updates
orcharhino
ermöglicht zentrale Kontrolle über Pakete, Versionen und Freigaben

Linux-Distributionen

Klassische Patch-Lösungen
Patch-Prozesse distributionsbezogen
orcharhino
vereinheitlicht Prozesse über zahlreiche Linux-Distributionen hinweg

Welche Linux-Distributionen lassen sich zentral patchen?

Mit orcharhino lassen sich zahlreiche Linux-Distributionen zentral verwalten und patchen – darunter Red Hat Enterprise Linux, Ubuntu, Debian, SUSE Linux Enterprise Server, AlmaLinux, Rocky Linux, Oracle Linux, Amazon Linux und CentOS Stream.

Die Patch-Prozesse lassen sich dabei über physische Server, virtuelle Maschinen und Cloud-Umgebungen hinweg einheitlich steuern.

Red Hat Enterprise Linux Logo
AlmaLinux Logo
Debian Logo
Rocky Linux Logo
suse Logo
oracle linux logo
Ubuntu logo
Amazon Linux distribution logo

Welche Linux-Distributionen lassen sich zentral patchen?

Mit orcharhino lassen sich zahlreiche Linux-Distributionen zentral verwalten und patchen. 

Die Patch-Prozesse lassen sich dabei über physische Server, virtuelle Maschinen und Cloud-Umgebungen hinweg einheitlich steuern.
Details zu Distributionen und Architekturen

Erfahren Sie mehr zu den einzelnen Linux-Distributionen, ihren Besonderheiten sowie ihrer Einbindung und Verwaltung mit orcharhino.

→ Linux-Distributionen im Detail ansehen

Unterstützte Architekturen: x86_64/AMD64 sowie – abhängig von Distribution und Version – ARM64 und PPC.

Eine vollständige Übersicht der unterstützten Distributionen, Versionen und Architekturen finden Sie im Datasheet.

→ Aktuelles Datasheet ansehen

So läuft die Einführung von orcharhino typischerweise ab

Kennenlernen & testen

  • Web-Demo: orcharhino Live-Demo mit unserem Team
  • In A Box: orcharhino in Ihrer persönlichen Testumgebung testen
  • Download: orcharhino in eigener Umgebung selbst installieren und testen

Das Einführungsprojekt

Wenn orcharhino zu Ihren Anforderungen passt, begleiten wir Sie bei der strukturierten Einführung in Ihre Umgebung.

Counter 1 Streamline Icon: https://streamlinehq.com

Im Architektur-Workshop klären wir Anforderungen und Zielarchitektur.

Counter 2 Streamline Icon: https://streamlinehq.com

Wir installieren orcharhino und konfigurieren es passend zu Ihrer Umgebung.

Counter 3 Streamline Icon: https://streamlinehq.com

Bestehende Systeme binden wir schrittweise an orcharhino an.

Counter 4 Streamline Icon: https://streamlinehq.com

Wir führen orcharhino kontrolliert in den produktiven Betrieb über.

Linux Patch Management in der Praxis

Wie Unternehmen Patch-Prozesse automatisieren und Softwarestände kontrolliert verwalten

Unternehmen aus unterschiedlichen Branchen nutzen orcharhino, um Patches koordiniert auszurollen, Repositorystände nachvollziehbar zu verwalten und den manuellen Aufwand im Betrieb zu reduzieren. Ausgewählte Kundenstimmen zeigen, wie sich dieser Ansatz in der Praxis bewährt.

„Die Installation von Patches erfolgt jetzt koordiniert und automatisiert. Das spart wertvolle Zeit und sorgt gleichzeitig für Transparenz.“

Marcel Knandel, Leiter Compute und Runtime Service Linux
Schwarz IT KG

„Durch die Automatisierung werden Fehler, die beim händischen Patchen passieren, komplett vermieden.“

Lukas Plattner, Security Management, Automatisierung & Optimierung IT-Betrieb
APA-IT

„Wir können Reports erstellen, verschiedene Versionen einfrieren … Das bedeutet für uns eine erhebliche Zeitersparnis.“

Rainer Schilling, Mitarbeiter IT Infrastructure
Cordes & Graefe KG

„Die Repository Verwaltung hat sich durch den Einsatz von orcharhino eindeutig verbessert.“

Stefan Bock, T-Ingenieur
IT-Systemhaus der Bundesagentur für Arbeit

„orcharhino war für uns die logische Konsequenz – eine Lösung, die sowohl Debian als auch Oracle Linux gleichermaßen unterstützt.“

Onno Siebrecht, technischer Verantwortlicher
WERTGARANTIE Group

Automatisierung reduziert den Zeitaufwand für Patch-Prozesse

> 60 %

weniger Zeitaufwand für Patch-Prozesse

im Durchschnitt unserer Kundenprojekte

Auf Basis unserer bisherigen Kundenprojekte reduziert sich der Zeitaufwand für
Patch-Prozesse im Durchschnitt um über 60 %. Dazu trägt die Automatisierung
von der Verwaltung und Versionierung der Repositories über Test und
Freigabe bis hin zu Rollout und Dokumentation bei. Die tatsächliche Einsparung
hängt von Ausgangslage, Systemlandschaft und Automatisierungsgrad ab.
Häufige Fragen zu Linux Patch Management

orcharhino unterstützt AlmaLinux, Amazon Linux, CentOS Stream, Debian, Oracle Linux, Red Hat Enterprise Linux, Rocky Linux, SUSE Linux Enterprise Server und Ubuntu.
x86_64/AMD64 wird für alle aufgeführten Betriebssysteme unterstützt; ARM64 und PPC stehen abhängig von Distribution und Version zur Verfügung.

Weitere Informationen zu unterstützten Releases finden Sie im orcharhino Datasheet.

Ja. Systeme müssen nicht mit orcharhino neu installiert oder provisioniert worden sein.

Bestehende unterstützte Linux-Systeme können nachträglich registriert und anschließend zentral verwaltet werden. Dafür erzeugt orcharhino einen individuellen Registrierungsschlüssel, der auf den betreffenden Hosts ausgeführt wird.
Über Aktivierungsschlüssel lassen sich dabei unter anderem Repositorystände und Lifecycle-Umgebungen zuweisen. Welche zusätzlichen Komponenten für Patch-, Remote-Execution- oder Configuration-Management-Funktionen benötigt werden, hängt vom gewünschten Funktionsumfang ab.
orcharhino hält Repositorystände reproduzierbar, indem definierte Inhaltsstände als versionierte Momentaufnahmen gespeichert werden. Dabei wird nicht das Repository selbst versioniert, sondern ein festgelegter Stand seiner Inhalte.
Repositories werden dazu in sogenannten Content Views zusammengefasst. Über Filter lässt sich bestimmen, welche Pakete und Errata enthalten oder ausgeschlossen werden. Bei der Veröffentlichung entsteht eine versionierte Momentaufnahme. Spätere Änderungen in den zugrunde liegenden Repositories verändern diesen bereits veröffentlichten Stand nicht.

Die jeweilige Content-View-Version kann anschließend kontrolliert durch Lifecycle-Umgebungen wie Entwicklung, Test und Produktion geführt werden. So erhalten produktive Systeme erst Zugriff auf einen neuen Softwarestand, wenn dieser geprüft und freigegeben wurde.

Frühere Versionen bleiben erhalten und können bei Bedarf erneut bereitgestellt werden. Dadurch lassen sich definierte Softwarestände nachvollziehen und reproduzierbar bereitstellen.

Ja. Die verwalteten Linux-Systeme benötigen keinen direkten Zugriff auf öffentliche Netze, da sie Pakete und Updates über den orcharhino Server oder einen orcharhino Proxy beziehen können.

Auch abgeschottete Umgebungen werden unterstützt. So können Inhalte beispielsweise über einen vorgeschalteten orcharhino Server synchronisiert werden, sofern innerhalb der Organisation eine entsprechende Netzwerkverbindung besteht.

In einer vollständig Air-Gapped-Umgebung lassen sich Inhalte auf einem verbundenen Server exportieren, physisch übertragen und auf dem abgeschotteten Server importieren. Welche Architektur geeignet ist, hängt von den jeweiligen Netzwerk- und Sicherheitszonen ab.

Patches können zunächst in einer separaten Testumgebung bereitgestellt und geprüft werden, bevor sie für produktive Systeme freigegeben werden.
orcharhino bildet dafür Lifecycle-Umgebungen wie Entwicklung, Test und Produktion ab. Über Content Views wird festgelegt, welche Repository- und Paketstände in der jeweiligen Umgebung verfügbar sind.
Nach erfolgreicher Prüfung kann dieselbe Content-View-Version von der Test- in die Produktionsumgebung übernommen werden. Dadurch erhalten produktive Systeme erst Zugriff auf den geprüften Softwarestand, wenn dieser gezielt freigegeben wurde. Die Übernahme in eine Lifecycle-Umgebung installiert die Pakete dabei nicht automatisch auf den Hosts.
orcharhino zeigt sicherheitsrelevante Errata zentral an und ermöglicht es, betroffene Systeme sowie verfügbare Sicherheitsupdates gezielt zu identifizieren. Errata können nach sicherheitsrelevanten Updates gefiltert werden; dabei unterscheidet orcharhino zwischen Updates, die für einen Host grundsätzlich relevant sind, und solchen, die innerhalb seines aktuellen Content Views und seiner Lifecycle-Umgebung tatsächlich installiert werden können.
Sicherheits-Errata enthalten Informationen zu behobenen Schwachstellen und können nach ihrer Kritikalität eingeordnet werden. Über die Hammer CLI lassen sich Errata außerdem gezielt anhand einer CVE suchen. Ausgewählte Errata können anschließend kontrolliert für die betroffenen Systeme bereitgestellt und installiert werden.
Kritische Sicherheitsupdates können gezielt in einen bereits definierten Repositorystand aufgenommen werden, ohne den gesamten Softwarestand zu aktualisieren. Bereits synchronisierte und für die verwalteten Systeme relevante Errata lassen sich über ein inkrementelles Update ergänzen. Aus einem bestehenden Stand wie Version 1.0 wird dabei beispielsweise Version 1.1.
So kann ein dringender Sicherheitspatch in einen eingefrorenen Softwarestand übernommen werden, während alle übrigen Paketversionen unverändert bleiben. Die inkrementelle Version lässt sich anschließend in die gewünschte Lifecycle-Umgebung übernehmen und gezielt auf den betroffenen Systemen ausrollen.
Ja. Verwaltete Linux-Systeme benötigen keinen direkten Internetzugang, da sie Pakete und Updates über den orcharhino Server oder einen orcharhino Proxy beziehen können.
Auch abgeschottete Umgebungen lassen sich versorgen. Besteht eine interne Netzwerkverbindung, können Inhalte beispielsweise über einen vorgeschalteten orcharhino Server synchronisiert werden. In vollständig Air-Gapped-Umgebungen lassen sich Inhalte auf einem verbundenen Server exportieren, physisch übertragen und anschließend auf dem abgeschotteten Server importieren.
Welche Architektur geeignet ist, hängt von den jeweiligen Netzwerk- und Sicherheitszonen ab.
orcharhino unterstützt nachvollziehbare Patch- und Compliance-Prozesse durch definierte Softwarestände, zentrale Überwachung und Reporting.
Versionierte Content Views und Lifecycle-Umgebungen ermöglichen es, kontrolliert festzulegen, welche Softwarestände für Entwicklung, Test und Produktion bereitgestellt werden.
Für die eigentliche Compliance-Prüfung kann orcharhino OpenSCAP einsetzen. Compliance-Richtlinien lassen sich zentral verwalten, Scans regelmäßig oder bei Bedarf ausführen und die Ergebnisse in Compliance-Dashboards und detaillierten Reports auswerten. So lässt sich nachvollziehen, welche Systeme Richtlinien erfüllen und bei welchen Hosts Handlungsbedarf besteht.

orcharhino kann über die browserbasierte Managementoberfläche, die Hammer CLI und eine REST API gesteuert werden. Dadurch lassen sich wiederkehrende Aufgaben automatisieren sowie bestehende IT-Systeme und Portale anbinden.

Ergänzend unterstützt orcharhino die Integration von Ansible, OpenVox bzw. Puppet und Salt. Vorhandene Automatisierungsinhalte können abhängig vom eingesetzten Werkzeug eingebunden und weiterverwendet werden. So müssen etablierte Prozesse nicht vollständig neu aufgebaut werden.
Welcher Integrationsweg geeignet ist, hängt von der vorhandenen Automatisierungs- und Configuration-Management-Umgebung ab.

Bringen Sie Kontrolle in Ihr Linux Patch Management

Vereinbaren Sie eine persönliche Demo und erfahren Sie, wie Sie Patch-Prozesse zentral steuern, Sicherheitslücken schneller schließen und reproduzierbare Softwarestände bereitstellen.

Weitere Kernfunktionen von orcharhino

Patch Management ist Teil des umfassenden Infrastrukturmanagements mit orcharhino. Entdecken Sie weitere
Kernfunktionen für die zentrale Steuerung und Automatisierung Ihrer IT-Infrastruktur.

Provisioning Management

Systeme standardisiert und automatisiert bereitstellen

Configuration Management

Konfigurationen zentral
steuern und konsistent
halten

Content
Management

Repositories und Softwarestände versioniert verwalten

Security
Management

Schwachstellen erkennen
und Sicherheitsstatus
zentral überwachen

Compliance Management

Richtlinien prüfen und
Compliance-Nachweise
dokumentieren

Suche